


网站防护最怕两件事:正常请求被误拦,以及系统显示防护已恢复,实际却没有生效。
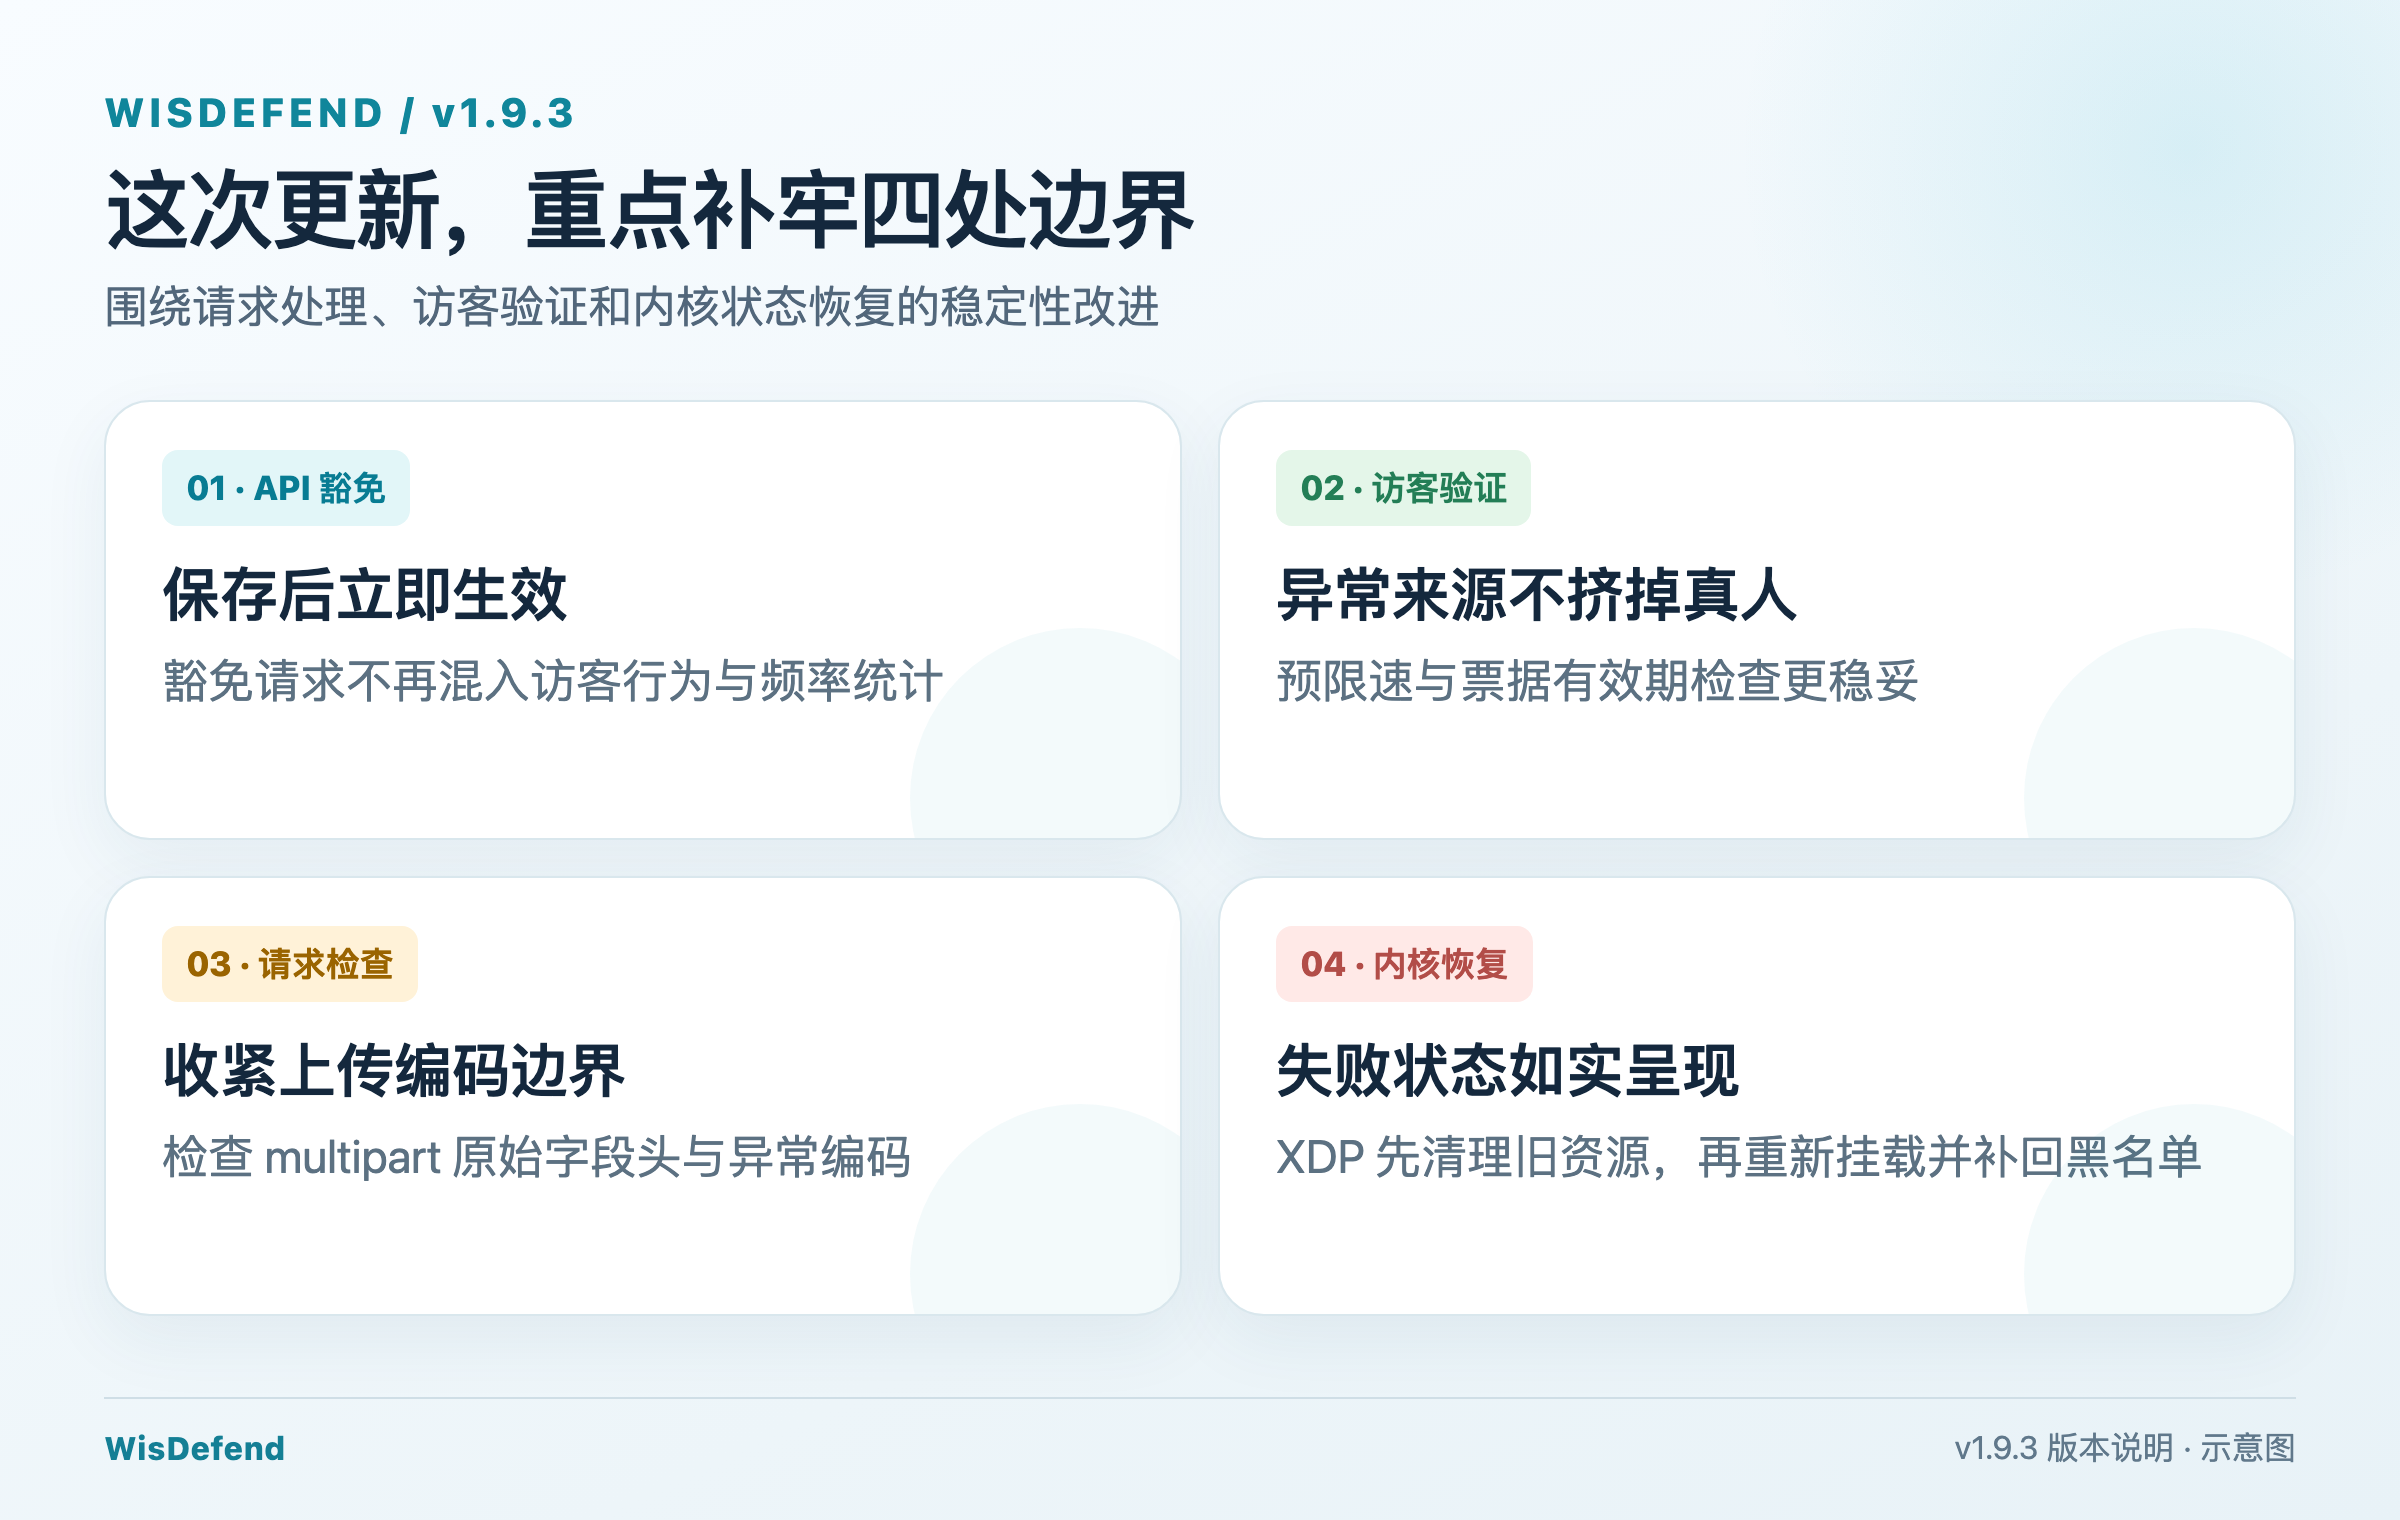
WisDefend v1.9.3 于 2026 年 11 月 13 日发布。这是一次稳定性更新,重点处理 API 豁免、访客验证、异常请求检查和内核防护恢复。本文挑几个与站点运维直接相关的变化来说。
API 豁免:保存后立即生效,统计也更准确
很多网站都有登录回调、支付通知或对外 API。这些路径的访问方式与普通网页不同,需要按业务情况设置豁免。
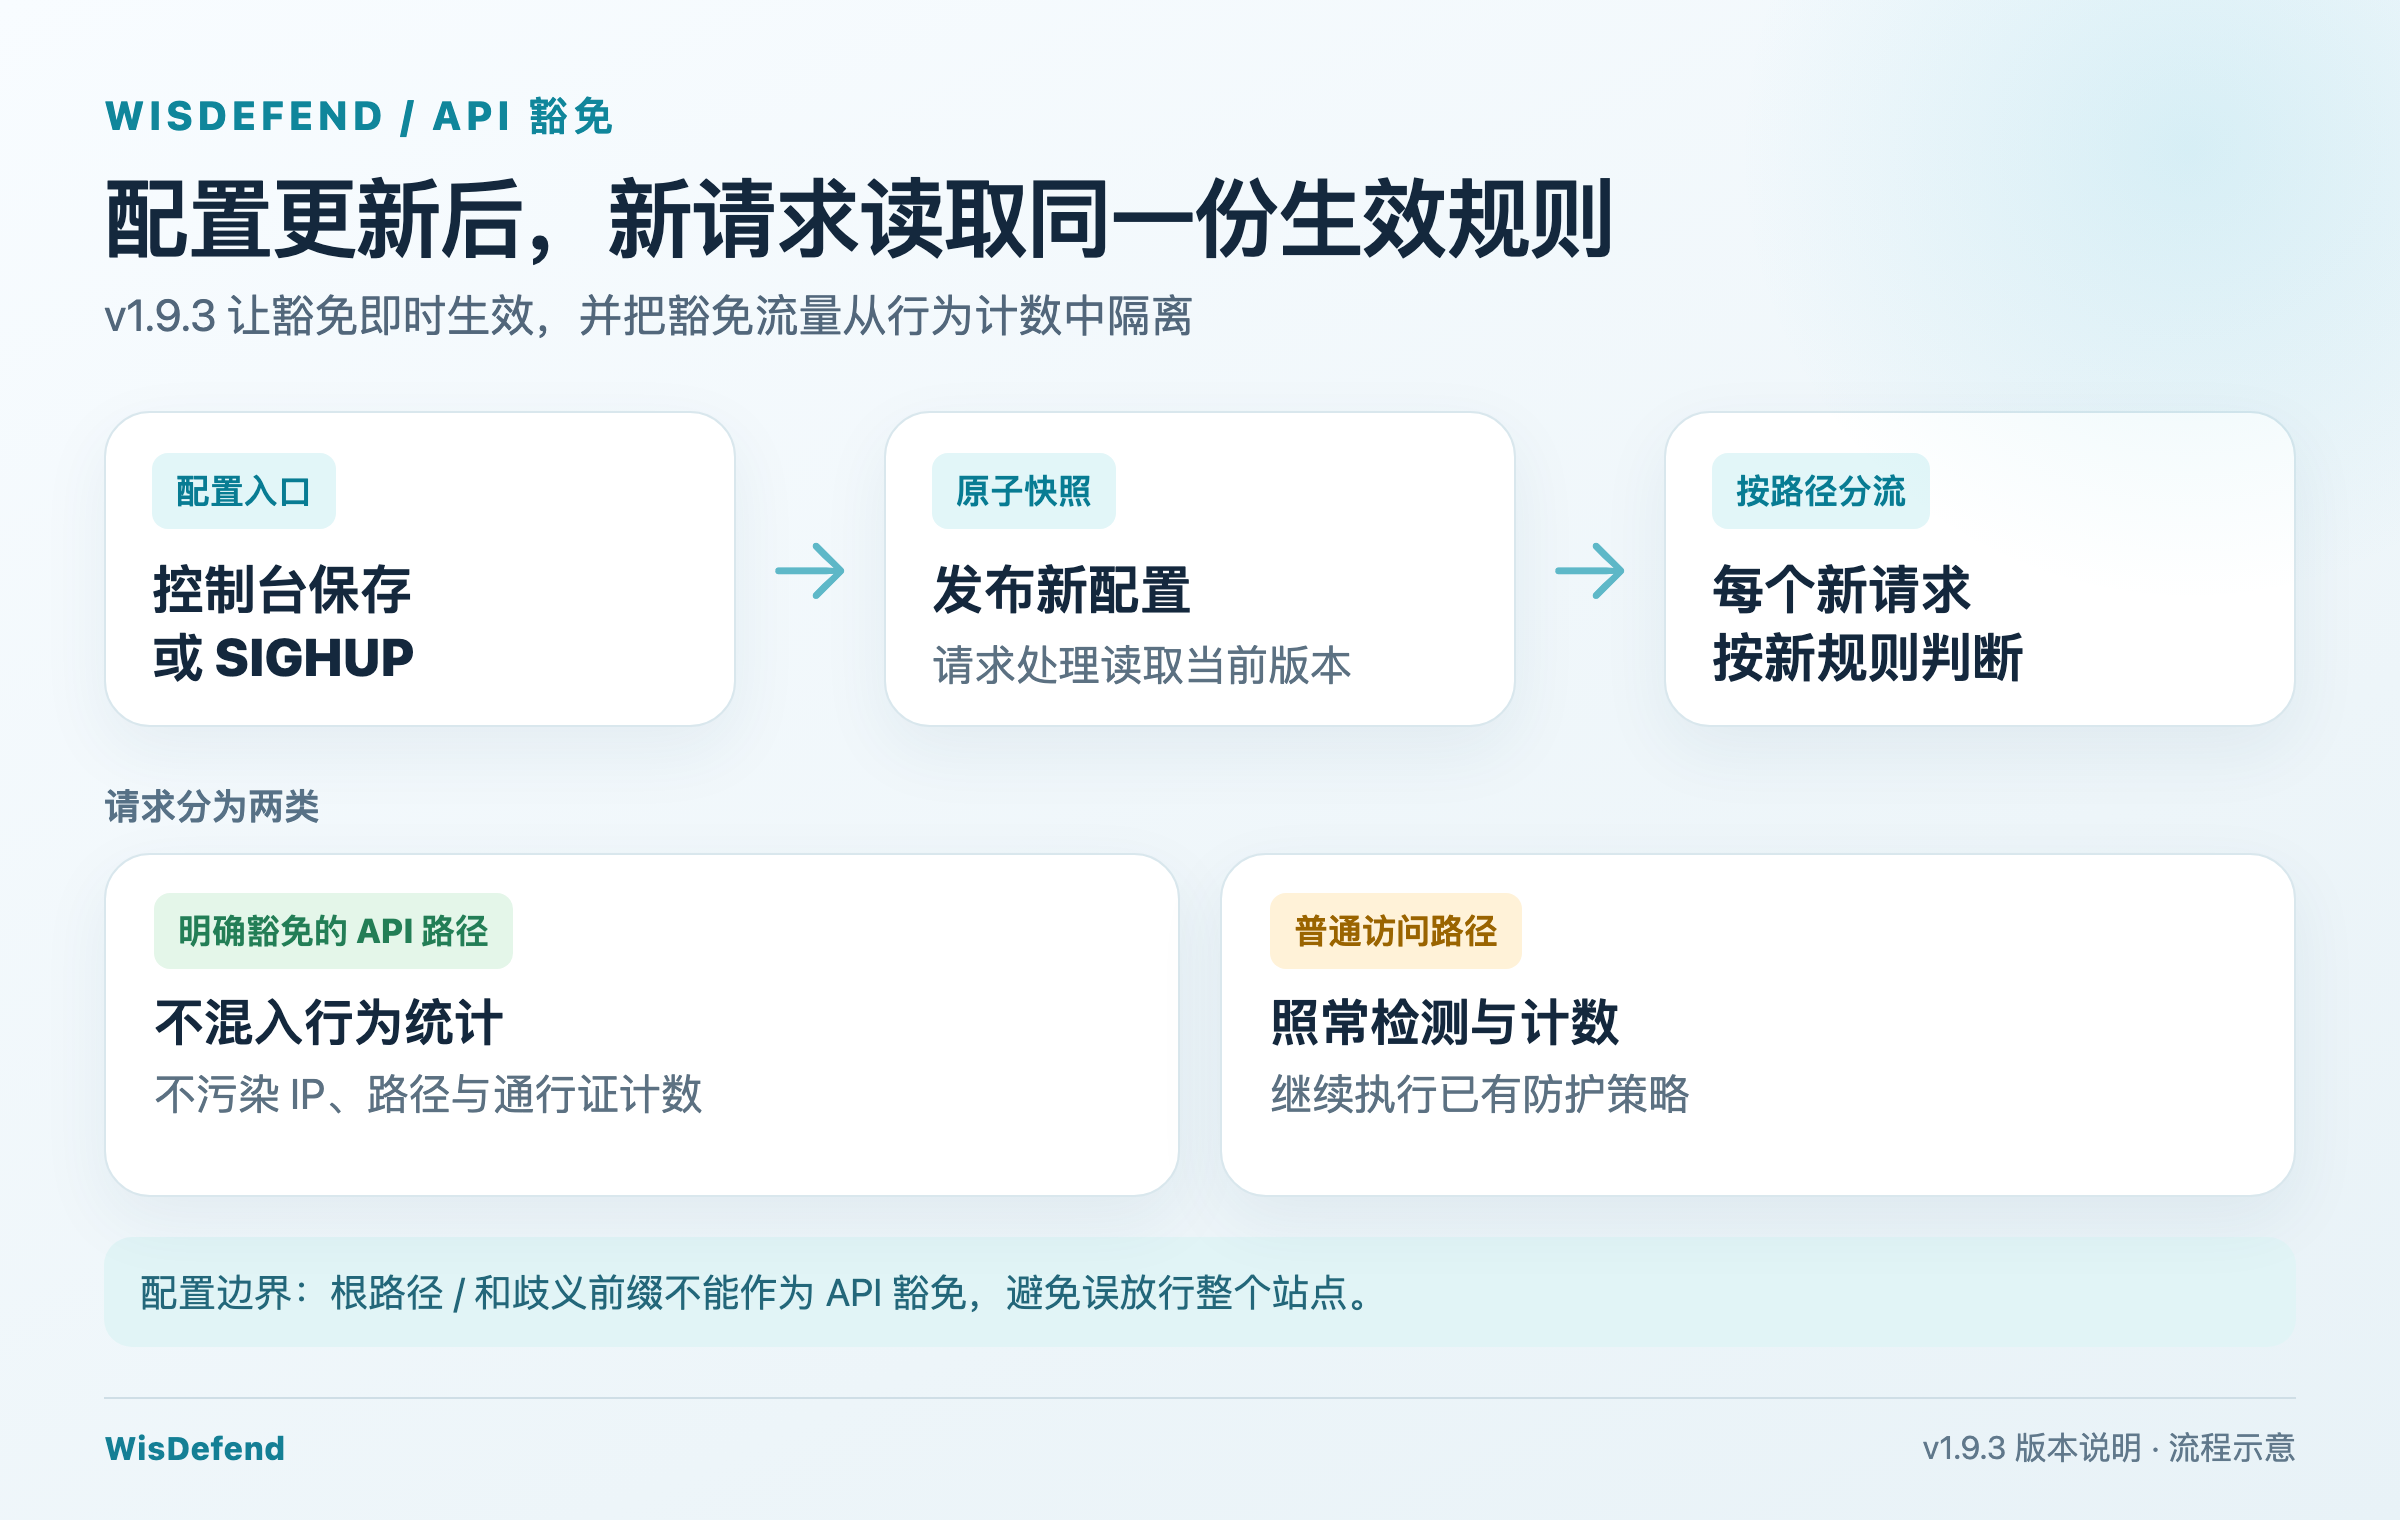
在 v1.9.3 中,控制台保存配置或通过 SIGHUP 热加载后,API 豁免会立即按新配置生效。豁免的请求也不会再混入 IP、路径、通行证和行为统计,避免它们影响正常访客的风险判断。
同时,网关会拒绝把站点根路径 / 或有歧义的前缀设为 API 豁免。这样可以避免一次配置失误把整个网站都放进豁免范围。
适合谁关注? 有支付回调、开放接口或自动化访问的站点,升级前应核对现有豁免路径。以前用 / 做全站豁免的配置,需要改为明确的业务路径。
访客验证:异常请求不再挤掉正常人
防护级别提高时,WisDefend 可以让新访客先完成浏览器验证。验证入口本身也必须能承受无效请求,否则攻击者持续提交垃圾请求,正常访客反而可能进不来。
这次更新为验证回调加入固定容量的预限速处理。大量无效来源占满记录时,不会因此对所有新访客一律拒绝。验证票据的有效期也会在读取请求正文后重新检查,慢速发送正文不能借此延长票据寿命。
这项改动的目标很简单:拦异常请求时,正常访客仍有机会完成验证。 它不意味着验证入口可以无限承受流量;超过服务器入口带宽的攻击,仍需要 CDN 或上游防护。
请求检查:补上 multipart 编码边界
文件上传常用 multipart/form-data。一个请求里会带多个字段,每个字段又有自己的头部。如果这些头部出现重复或不受支持的传输编码,解析结果可能产生歧义。
v1.9.3 改为检查字段的原始头部,并拒绝重复或不支持的编码写法,也补上了利用 quoted-printable 隐藏头部的绕过边界。这是对异常请求的收紧,不等于源站应用可以停止更新;PHP、WordPress 和插件的安全补丁仍要正常安装。
内核防护:恢复失败要如实报告
WisDefend 的内核处置能力包括 nftables 和可选的 XDP。v1.9.3 强化了两类边界:
- 内核子功能要先开启内核处置总开关。SYNPROXY、XDP 速率、端口数量等参数超出范围时,配置会被拒绝,而不是带着不确定的参数启动。
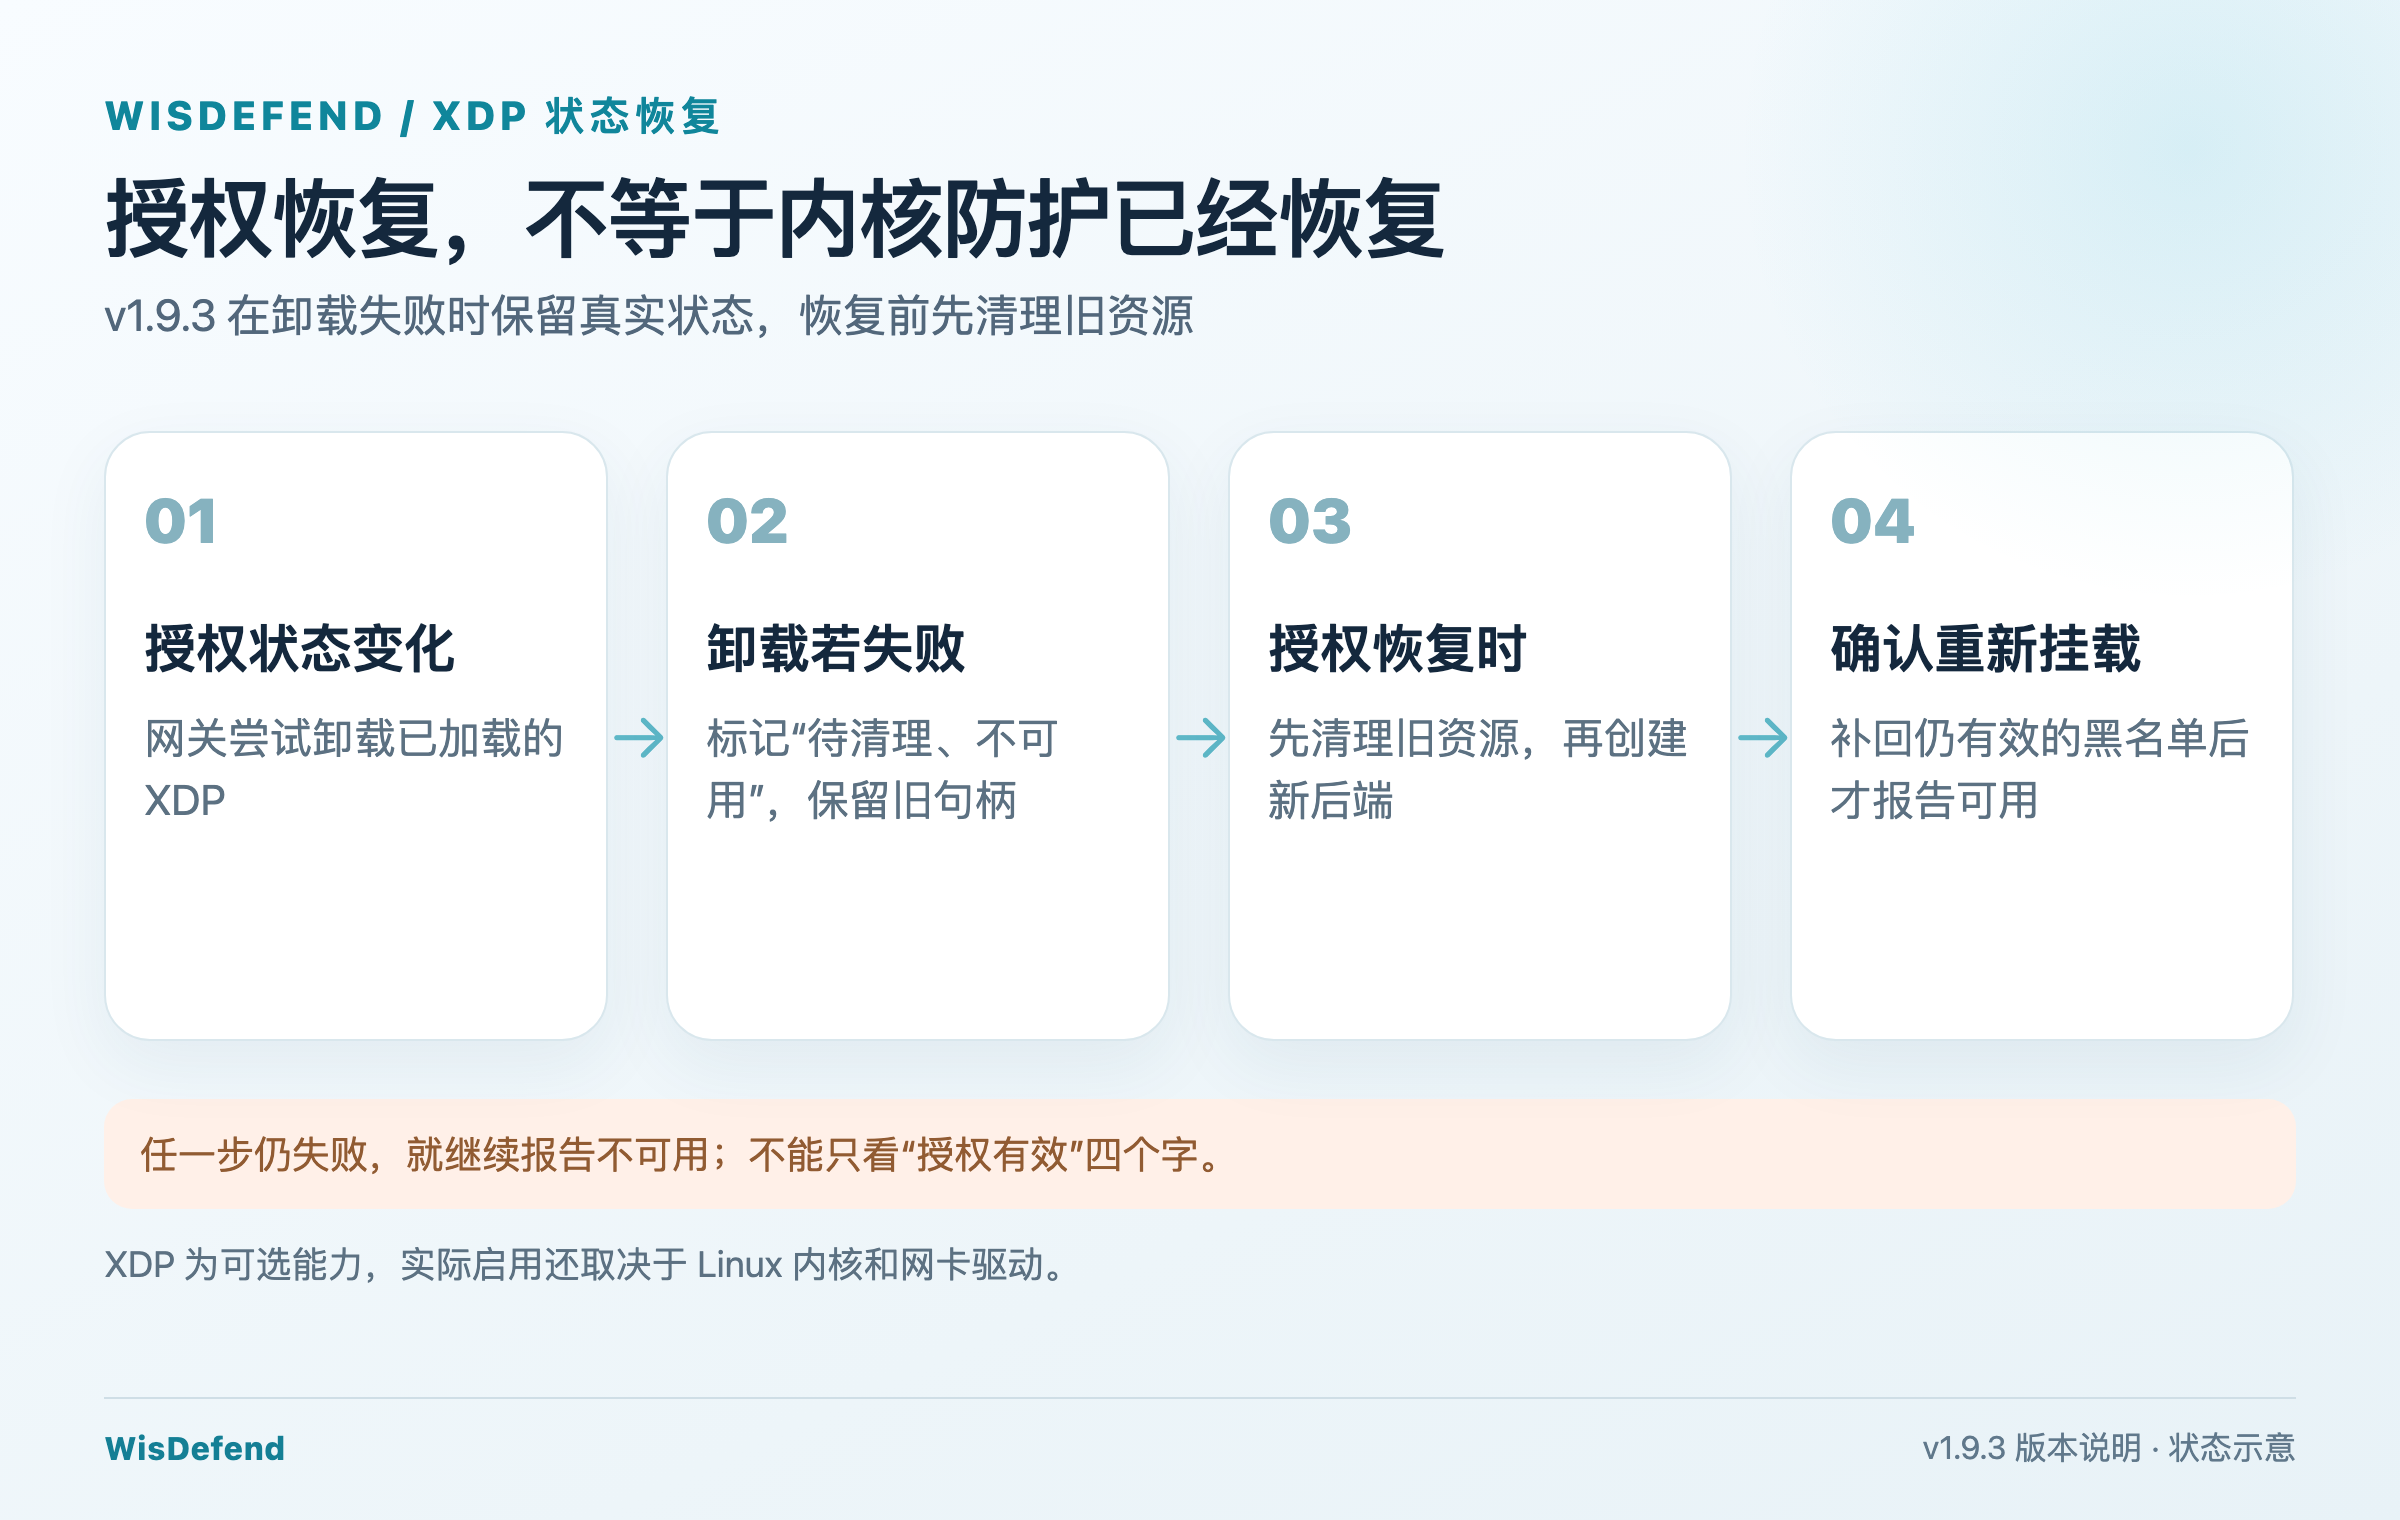
- 如果 XDP 卸载失败,网关会保留待清理状态,不把它显示为“可用”。授权恢复后,先清理旧资源,再重新挂载并补回仍有效的黑名单。nftables 卸载失败也会保留状态以便重试。
这里要区分授权允许使用和内核功能实际可用。XDP 还取决于 Linux 内核及网卡驱动;不满足条件时,不能仅凭授权有效就认定它已经工作。
此外,本版加强了 GeoIP 与仪表盘损坏数据的处理,并为管理台请求增加读取、空闲和头部大小限制。
升级前,先看这几项
如果你已经在运行 WisDefend,升级前请保留现有配置、授权文件和完整 data/ 目录,并按部署手册的 “v1.9.3 配置兼容检查” 核对旧配置:
- API 豁免不能使用
/、空值或不规范路径。 - 启用 XDP、SYNPROXY、UDP 丢弃、sysctl 调优或回源保护时,必须开启内核处置总开关。
- 旧安装若明确使用
license.json等授权路径,继续保留该路径;不要只替换文件名。
本版不改变通行证格式,也不更新内置特征库版本;内置规则仍为 2026.11.11。v1.9.3 安装包提供 Linux amd64 与 arm64 两种架构。
发布前的 Linux 实机验收覆盖隔离回源、直连和 Cloudflare 三条路径,共 528 个功能样本通过,并检查了 XDP 挂载与恢复、nftables 和 SYNPROXY 等边界。这些结果是功能与异常路径验证,不是公网大流量 DDoS 压测;arm64 产物完成交叉构建,未在 arm64 硬件上实测。
新用户怎么体验
WisDefend 是部署在 Linux 网站前的反向代理型安全网关。正式发布包在没有授权文件时,默认仍能代理并使用最高 2 级的基础防护;Web 管理台和 XDP 权益不可用。免费档可按部署手册用日志和受控请求确认防护是否生效。
需要体验更高级的防御、管理台和 XDP 权益,可以在目标服务器运行 ./wisdefend -machine-id 取得机器指纹,再到授权中心购买 ¥1/1 个月全功能体验版。系统在线签发授权,领取后仍需把授权文件安装到服务器;网关在本地离线验签。XDP 是否能实际启用,还取决于部署环境。企业版请联系客服确认机器数量和服务范围。
一句话总结:v1.9.3 让配置变更更及时、统计口径更干净,并在验证入口和内核恢复失败时给出更可靠的处理。已经部署的用户,建议先看兼容检查,再安排升级。
- 部署说明:Linux 部署手册 PDF
评论 (0)